Много компании използват виртуални частни мрежи (или по-познати като VPN), за да осигурят отдалечен достъп до фирмената локална мрежа за служители, които пътуват често или работят основно от домовете си.
С увеличаване броя на престъпленията в Интернет, статичните пароли, които най-често се използват при VPN, вече не са напълно достатъчни за да сме сигурни, че потребителите са идентифицирани правилно и че са оторизирани за достъп до ресурсите в локалната мрежа на компанията. Така наречените "Key logging" програми са в състояние да запишат всичко, което се въвежда през клавиатурата, като това може силно да компрометира паролите и различните конфигурационни данни например. Като допълнение, бивши служители на компанията, често продължават да имат достъп до фирмените бази от данни, дълго време след техния последен работен ден.
Решението
bintec elmeg GmbH осигурява мощно VPN решение, което гарантира защитен отдалечен достъп до данните в корпоративните мрежи за служители, които често са на път или работят от домовете си. bintec Secure IPSec Client™ изгражда криптирана VPN IPSec връзка до bintec VPN gateway устройството в централния офис. Компаниите могат допълнително да повишат сигурността, чрез използването на еднократни пароли (OTPs).
Сървъри за еднократни пароли (OTPs), като например SecOVID® на KOBIL и SecurID® на RSA, се интегрират лесно към bintec elmeg устройствата, тъй като последните поддържат стандартизиран RADIUS протокол. Еднократните пароли (OTPs) осигуряват допълнителна защита срещу т. нар. "кей логъри" (key loggers) и друг злонамерен софтуер. На служителите се предоставят "token" устройства, които динамично генерират еднократни пароли през определени интервали от време, например на всеки 30 (тридесет) секунди. Устройствата са допълнително защитени от кражба чрез PIN. Чрез деактивиране на този електронен ключ в последния работен ден на служителя, достъпа му до локалната мрежа на компанията се блокира автоматично, без значение от това, кога той ще бъде премахнат като потребител от конфигурацията на VPN рутъра.
Най-важното
Най-важното
- Двойна автентикация с динамично генерирани пароли;
- Сертифициране върху RADIUS сървър;
- Максимална защита на трафика от данни, благодарение на поддръжката на сертификати;
- VPN като базисна технология за допълнителни услуги като VoIP или VoVPN;
- Без SIP NAT transversal проблеми при използване на VoIP през VPN;
- SIP-ALG позволява интелигентни firewall архитектури и защитена връзка към SIP доставчик;
- Защитена връзка до локалната мрежа на компанията за мобилните служители;
- Създаване на независима и прозрачна мрежова инфраструктура;
- Висока пропускателна способност за глас и данни, благодарение на хардуерното криптиране;
Хардуер
Хардуер
bintec R1202 / R3002
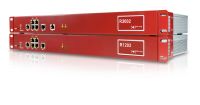
- R3002 с интегриран ADSL2+ модем;
- Variably applicable with Ethernet WAN (4+1 port switch);
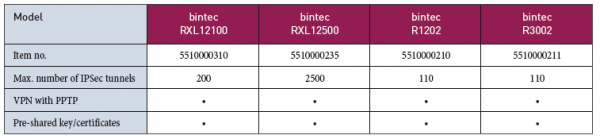
- 10 (опционално до 110) VPN тунела с IPSec, PPTP, поддръжка на сертификати;
- Хардуерно ускорение;
- Свързване към RADIUS сървър;
- Подходящ за отдалечени офиси (базовата версия) или за централния офис (по-вече тунели чрез софтуерни лицензи);
- Device redundancy with BRRP;
bintec RXL Series
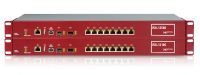
The high-performance central site VPN Gateway
- 10 x Gigabit Ethernet порта, от тях 2 SFP;
- RXL12100: 25 IPSec тунела (опционално до 200);
- RXL12500: 100 IPSec тунела (опционално до 2500 с хардуерно ускорение);
- 19-inch кутия;
- Интегрирано захранване (опционално redundant);
- IPv6;
- Extended Routing and NAT (ERN);
- BRRP and Load Balancing;
Софтуер
Софтуер
IPSec Client
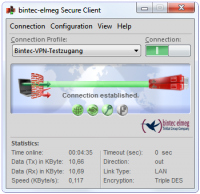
- Универсален IPSec client софтуер;
- Високо ниво на защитеност на крайното устройство посредством интегрираната firewall функция;
- Защитен dial-in при използване в среда на обществени HotSpots;
Допълнително оборудване
Допълнително оборудване
OTP - One Time Password Technologie
- напр. SecOVID® от Kobil или RSA SecurID®;
- RADIUS сървър;


